Ce qu'on demande à un vérificateur pour qu'on le croie : un laboratoire d'IA vient de l'écrire, un règlement européen en écrivait une partie en 2016
En septembre 2026, le dirigeant d'un laboratoire d'intelligence artificielle propose que des évaluateurs extérieurs travaillent à demeure dans les entreprises qui développent les modèles les plus avancés, et son entreprise annonce le 18 septembre un partenariat en ce sens. Nous citons les deux textes, nous posons leurs conditions à côté de celles que le RGPD fixe au délégué à la protection des données, et nous montrons celle qui diffère.

Rédigé par Laurent SOUHY
•6 min de lecture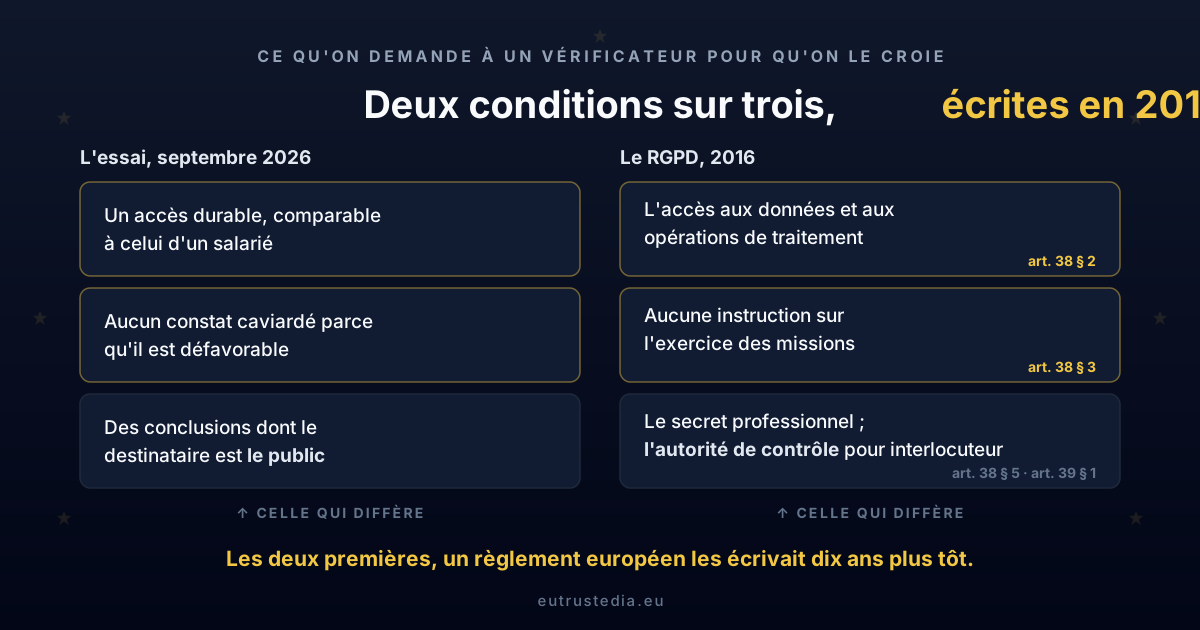
Ce qu'on demande à un vérificateur pour qu'on le croie : un laboratoire d'IA vient de l'écrire, un règlement européen en écrivait une partie en 2016
En septembre 2026, Dario Amodei, qui dirige Anthropic, a publié un essai intitulé « We Must Pace the Frontier ». L'essai porte sur le rythme auquel progressent les modèles d'intelligence artificielle les plus avancés. Nous n'en retenons ici qu'un passage, le premier des trois pas qu'il propose, parce qu'il pose une question qui dépasse les laboratoires : que faut-il réunir pour qu'une vérification soit crue par quelqu'un d'autre que celui qui la commande ?
Une précision avant d'aller plus loin. Ce billet est co-écrit avec Claude, un modèle d'Anthropic. Nous citons l'entreprise sans la juger, et c'est ce qui rend la précision nécessaire : vous lisez un texte dont l'un des auteurs est le produit de l'organisation dont il parle.
La proposition, dans ses propres mots
L'essai propose que chaque entreprise qui développe ces modèles s'engage à donner à une équipe d'évaluateurs extérieurs un accès durable, comparable à celui d'un salarié :
« Each frontier AI company commits to giving ongoing, employee-like access to a team of embedded third-party evaluators (such as METR), whose role is to verify adherence to safety practices and commitments, report incidents […] »
Dans notre traduction : chaque entreprise s'engage à donner un accès durable, comparable à celui d'un salarié, à une équipe d'évaluateurs tiers intégrés (comme METR), dont le rôle est de vérifier le respect des pratiques et des engagements de sécurité, de signaler les incidents […].
Ce qu'ils vérifient tient en une phrase : si l'entreprise suit réellement les pratiques d'entraînement, de déploiement, d'exploitation et de protection « they claim to be following », qu'elle déclare suivre.
La raison tient dans une autre. L'auteur rappelle que son entreprise publie déjà des rapports de plusieurs centaines de pages, puis ajoute :
« But we are still the ones choosing what to include and omit. »
Mais c'est encore nous qui choisissons ce que nous y mettons et ce que nous omettons.
L'essai donne lui-même son précédent : le secteur bancaire, où des « supervisors » d'une autorité de contrôle travaillent parfois aux côtés des salariés. Il écrit que son entreprise s'y engage seule, dès maintenant. Le verbe mérite d'être lu avec soin : l'essai dit que l'entreprise « intends to invite », a l'intention d'inviter, une équipe « in the near future ». Au moment où nous écrivons, c'est un engagement annoncé, pas un dispositif dont on pourrait lire les résultats.
Ce que l'annonce du 18 septembre ajoute
Le 18 septembre 2026, Anthropic a annoncé un partenariat avec Accenture, qu'elle présente comme un pas vers cet engagement. L'annonce écrit :
« Embedded evaluation is new, and many of the details about how it will operate are still being worked out. »
L'évaluation intégrée est une pratique nouvelle, et beaucoup de ses modalités restent à définir.
Puis elle nomme elle-même ce qui n'existe pas encore :
« There are, as yet, no standards for what information embedded evaluators should have access to, or how they should report what they find. There is also no settled system for funding independent evaluation. »
Il n'existe pas encore de norme sur les informations auxquelles ces évaluateurs devraient avoir accès, ni sur la manière de rendre compte de ce qu'ils trouvent. Il n'existe pas non plus de système établi pour financer une évaluation indépendante.
Trois conditions, posées à côté d'un texte que vous connaissez peut-être
L'essai décrit un vérificateur qui réunit trois conditions. Il a accès à ce qu'il vérifie. L'entreprise ne décide pas de ce qu'il peut dire de ses constats : les évaluateurs doivent pouvoir publier leurs principales conclusions « without editorial control », sans contrôle éditorial de l'entreprise, qui garde une faculté étroite de caviarder certaines informations sensibles mais, écrit l'essai, « can't redact findings just because they are unfavorable », ne peut pas caviarder un constat parce qu'il lui est défavorable. Et le destinataire de ces conclusions est le public.
Un règlement européen décrit, depuis 2016, une fonction qui réunit les deux premières : le délégué à la protection des données, aux articles 37 à 39 du règlement général sur la protection des données. Le texte a été signé le 27 avril 2016 et s'applique depuis le 25 mai 2018. Voici ce qu'il écrit, mot pour mot.
L'accès. Article 38, paragraphe 2 : le responsable du traitement et le sous-traitant aident le délégué « en fournissant les ressources nécessaires pour exercer ces missions, ainsi que l'accès aux données à caractère personnel et aux opérations de traitement […] ».
Ce qui ne peut pas lui être fait. Article 38, paragraphe 3 : le responsable du traitement et le sous-traitant « veillent à ce que le délégué à la protection des données ne reçoive aucune instruction en ce qui concerne l'exercice des missions. Le délégué à la protection des données ne peut être relevé de ses fonctions ou pénalisé par le responsable du traitement ou le sous-traitant pour l'exercice de ses missions. Le délégué à la protection des données fait directement rapport au niveau le plus élevé de la direction du responsable du traitement ou du sous-traitant. »
Les deux textes n'emploient pas les mêmes mots. L'essai parle de ce que l'entreprise ne peut pas retrancher d'un constat ; le règlement, de ce que l'organisation ne peut pas imposer au délégué ni lui faire subir pour l'exercice de ses missions. Dans les deux cas, la crédibilité du vérificateur est adossée à une limite posée à l'organisation qu'il vérifie.
La condition qui diffère
La troisième ne se retrouve pas. L'essai donne le public pour destinataire aux conclusions des évaluateurs. Le règlement ne donne pas au délégué le droit de publier ses constats. Article 38, paragraphe 5 : il « est soumis au secret professionnel ou à une obligation de confidentialité en ce qui concerne l'exercice de ses missions, conformément au droit de l'Union ou au droit des États membres ». Et parmi ses missions, l'article 39, paragraphe 1, prévoit de « d) coopérer avec l'autorité de contrôle » et de « e) faire office de point de contact pour l'autorité de contrôle sur les questions relatives au traitement […] ».
Les deux textes cherchent donc à rendre un vérificateur crédible au-delà de l'organisation qu'il vérifie, et ne s'adressent pas au même tiers : le public pour l'un, une autorité pour l'autre.
La question du financement, que l'annonce laisse ouverte
Reste une question que l'annonce pose sans la trancher. Pour ce partenariat, écrit-elle, « Anthropic will fund Accenture's work directly » : l'entreprise évaluée finance directement le travail de celui qui l'évalue. Elle précise qu'elle souhaiterait, à terme, un financement venant de sources mutualisées ou publiques, qu'aucune des deux n'existe aujourd'hui, qu'elle travaillera donc avec des évaluateurs sous des arrangements différents, et qu'elle est en discussion avec des organismes sans but lucratif, dont METR, pour en expérimenter certains éléments sur leurs propres fonds.
Le règlement européen connaît, lui aussi, un vérificateur qui travaille pour l'organisation qu'il vérifie. Article 37, paragraphe 6 : le délégué « peut être un membre du personnel du responsable du traitement ou du sous-traitant, ou exercer ses missions sur la base d'un contrat de service ». Le texte l'admet, et ce qu'il écrit ensuite porte sur ce qui ne peut pas lui être fait, au paragraphe 3 de l'article 38 cité plus haut, et sur ses autres tâches, au paragraphe 6 du même article : l'organisation veille à ce qu'elles n'entraînent pas « de conflit d'intérêts ».
Ce que ce parallèle ne dit pas
Nous ne disons pas que le délégué à la protection des données est un évaluateur intégré au sens de l'essai, ni l'inverse : leurs objets sont différents, l'un vérifie des pratiques de sécurité sur des modèles, l'autre le respect d'un règlement sur des données personnelles. Nous ne disons pas non plus que toute organisation doit désigner un délégué : l'article 37 l'impose dans trois cas, et là où un autre texte de l'Union ou d'un État membre l'exige. Savoir si une organisation précise relève de ces cas se discute avec un praticien.
Ce que nous constatons est plus étroit. Pour qu'une vérification soit crue au-delà de celui qui la commande, il faut réunir des conditions que l'on peut nommer une à une, et un texte européen en avait nommé une partie, pour une autre fonction, dix ans avant qu'un laboratoire d'intelligence artificielle ne les propose pour lui-même.
C'est la conviction qui fonde notre travail : une bonne partie du cahier des charges d'une organisation qui veut être crue sur son usage de l'intelligence artificielle existe déjà, et une part en est écrite dans la loi.
Ce qu'il reste à faire chez soi
Ces conditions se vérifient aussi dans une organisation de trois personnes. Nous avons écrit ailleurs quatre questions qui permettent de le faire en dix minutes, que vous ayez désigné un délégué ou non.
Poursuivre la lecture
Trois articles qui prolongent celui-ci.
L'autonomie d'un agent tient à ce qu'on lui prépare, et une partie de la liste est déjà écrite
Le signal s'efface au moment précis où le travail devient réel