Effacer ne suffit pas : ce que la CNIL a sanctionné, c'est l'absence de réponse
Le 21 juillet 2026, la CNIL a sanctionné une société de conseil pour sa manière de traiter les demandes d'effacement. Nous avons lu la délibération en entier. Elle distingue deux manquements, et le second ne porte pas sur l'effacement : des données effacées sans réponse à la personne restent un manquement. L'article 12 du RGPD se lit alors comme une spécification : une date de réception, un délai, une réponse.

Rédigé par Laurent SOUHY
•4 min de lecture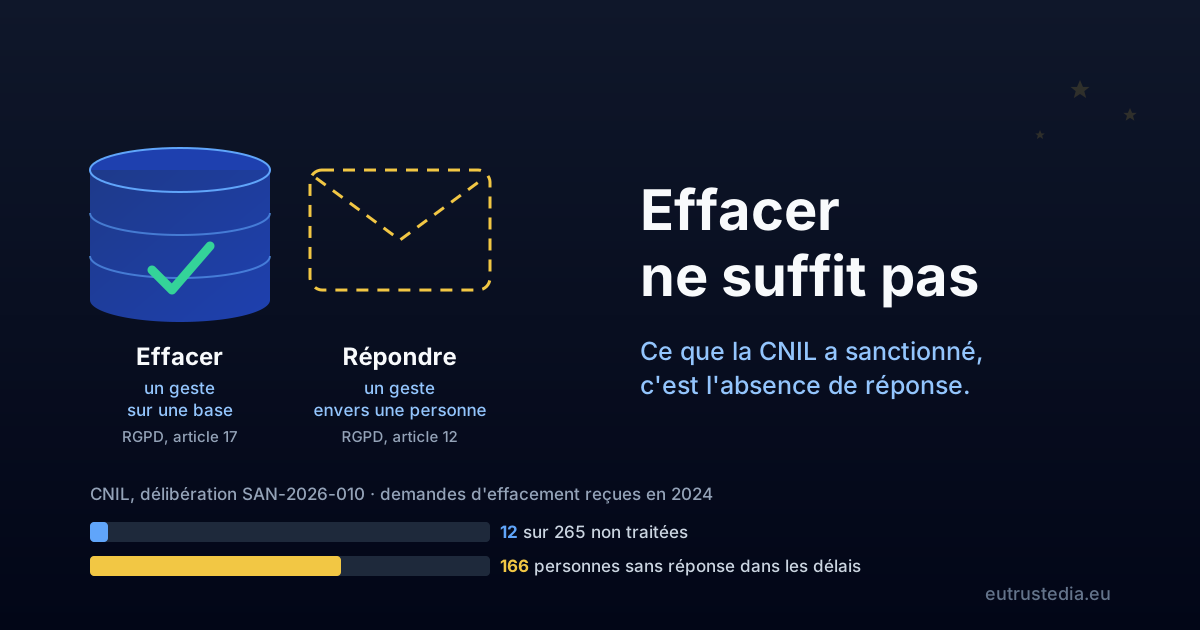
Effacer ne suffit pas : ce que la CNIL a sanctionné, c'est l'absence de réponse
Le 21 juillet 2026, la formation restreinte de la CNIL a prononcé une amende contre la société EXTIA, une société de conseil spécialisée dans les métiers de l'informatique et de l'ingénierie, qui recrute ses consultants. La décision a été annoncée le 9 septembre. Elle ne porte ni sur une fuite de données ni sur une attaque. Elle porte sur la manière dont une entreprise a répondu, ou pas, aux personnes qui lui demandaient d'effacer leurs données.
Nous avons lu la délibération en entier, sur Légifrance. Elle compte près d'une centaine de paragraphes, et l'on y trouve une chose que l'annonce ne dit pas : sur une partie des demandes, la société avait effacé les données, et le manquement est retenu quand même.
Ce que la société recevait
Le dossier donne les volumes. Au paragraphe 30 : « en 2024, la société a reçu 28 322 candidatures et a été destinataire de 265 demandes d'effacement, émanant presque exclusivement d'anciens candidats ».
Rapporté aux jours ouvrés, cela fait environ une demande par jour. La société a d'ailleurs invoqué, en défense, la réception d'un nombre de demandes « exceptionnellement élevé » cette année-là. À ce rythme, quel qu'en soit le motif, la réponse ne peut pas dépendre de la mémoire de quelqu'un.
Deux manquements, pas un
La délibération sépare deux obligations que l'on confond souvent.
La première est d'effacer. Elle relève de l'article 17 du RGPD. La formation restreinte la retient pour 12 demandes, au paragraphe 38 : « l'absence de traitement de 12 demandes d'effacement reçues en 2024, et l'absence d'information qui en a découlé, caractérisent un manquement aux dispositions des articles 12 et 17 du RGPD ».
La seconde est de répondre. Elle relève de l'article 12. Elle est retenue pour 166 personnes sur les 265, au paragraphe 47 : « c'est donc un total de 166 personnes ayant formulé une demande d'effacement en 2024 qui n'ont pas été tenues informées des suites apportées à leur demande dans les délais ».
L'écart entre les deux chiffres est le cœur de la décision. 12 demandes n'ont pas été traitées. 166 personnes n'ont pas eu de réponse.
Effacées, et pas informées
Pour 125 candidats, la société faisait valoir que leurs données avaient été supprimées automatiquement, 60 jours après la réception de leur candidature. La formation restreinte ne retient pas, pour ces 125 personnes, de manquement à l'article 17 (paragraphe 36). Elle les compte en revanche dans le manquement à l'information, et dit pourquoi au paragraphe 45 :
« le fait que les données aient effectivement été effacées est sans incidence sur le fait que la société se devait d'informer les personnes concernées des suites données à leur demande, qu'il y ait été fait droit ou non, ce qu'elle reconnait ne pas avoir fait ».
L'effacement est un geste sur une base de données. La réponse est un geste envers une personne. La décision les traite comme deux obligations distinctes, et le second ne se déduit pas du premier.
Ce que l'article 12 demande, lu comme une spécification
L'article 12, paragraphe 3, du RGPD fixe le délai : le responsable du traitement fournit à la personne les informations sur les mesures prises « dans les meilleurs délais et en tout état de cause dans un délai d'un mois à compter de la réception de la demande. Au besoin, ce délai peut être prolongé de deux mois, compte tenu de la complexité et du nombre de demandes ». Le même paragraphe ajoute que le responsable informe la personne de cette prolongation, et de ses motifs, dans le mois.
La délibération résume au paragraphe 41 ce que la réponse doit contenir : le responsable doit informer la personne des suites données à sa demande, « soit en lui confirmant avoir fait droit à sa demande, soit en lui indiquant les motifs de son inaction et en lui rappelant la possibilité qu'il a d'introduire une réclamation auprès d'une autorité de contrôle et de former un recours juridictionnel ».
Lu par quelqu'un qui conçoit un système, ce passage n'est pas une exhortation. C'est un cahier des charges, et il tient en peu de champs. Pour chaque demande : une date de réception, parce que le délai court à partir d'elle. Une date de réponse, qui doit tomber dans le mois. Un contenu de réponse, qui prend l'une des deux formes que la délibération décrit. Et, si l'on a besoin de plus de temps, un message de prolongation envoyé dans le premier mois, avec son motif.
Sur ce point, la délibération relève aussi des réponses arrivées tard. Au paragraphe 55, la formation restreinte retient 26 demandes « qui ont donné lieu à une information des personnes avec des retards pouvant atteindre plus de cinq à six mois ». L'annonce de la CNIL parle de 27 personnes : c'est la délibération elle-même qui corrige ce chiffre à 26, en écartant une demande de 2025 qui ne faisait pas partie des 265.
Ce que la décision ne dit pas
Elle ne dit pas que l'effacement automatique est une mauvaise pratique. Elle ne se prononce pas, pour les 125 candidats, sur un manquement à l'article 17. Elle dit seulement qu'effacer ne dispense pas de répondre.
Elle ne dit pas non plus comment organiser cette réponse. Le RGPD fixe un délai et un contenu ; il ne prescrit ni outil, ni format, ni procédure. C'est à chaque responsable de traitement de construire de quoi tenir ces deux exigences, et de quoi montrer, le jour où on le lui demande, qu'il les a tenues.
C'est la conviction qui fonde notre travail : une bonne partie de ce qu'on attend d'un système sérieux est déjà écrite, et elle est écrite dans la loi. Ici, en trois lignes de l'article 12 : un point de départ, un délai, une réponse.
Poursuivre la lecture
Trois articles qui prolongent celui-ci.
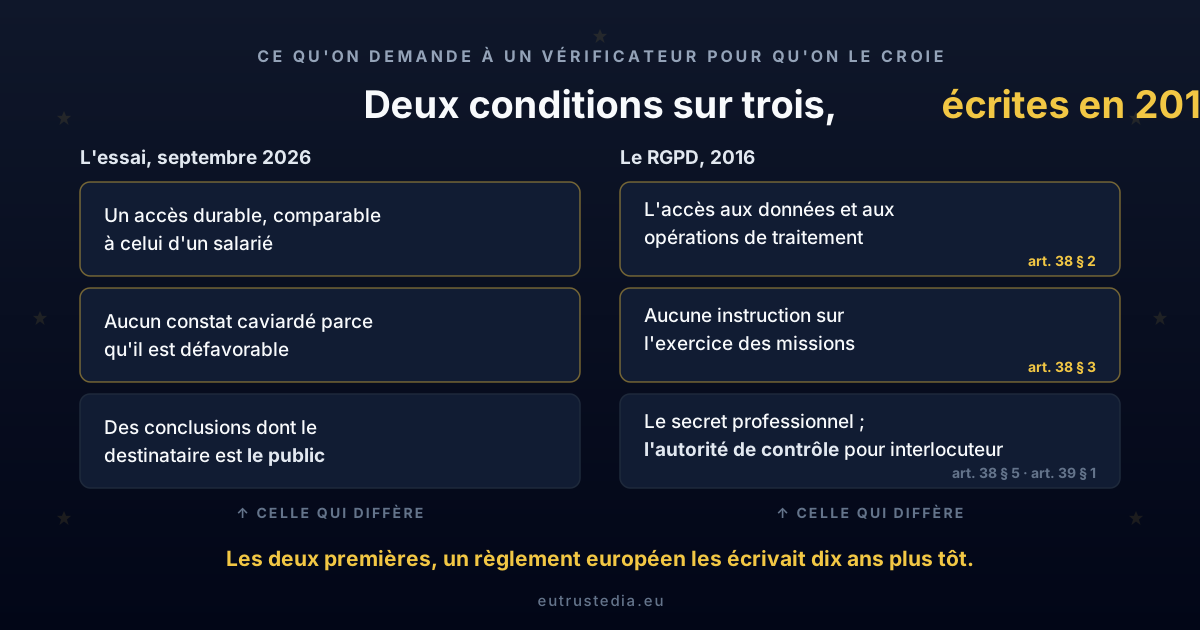
Ce qu'on demande à un vérificateur pour qu'on le croie : un laboratoire d'IA vient de l'écrire, un règlement européen en écrivait une partie en 2016
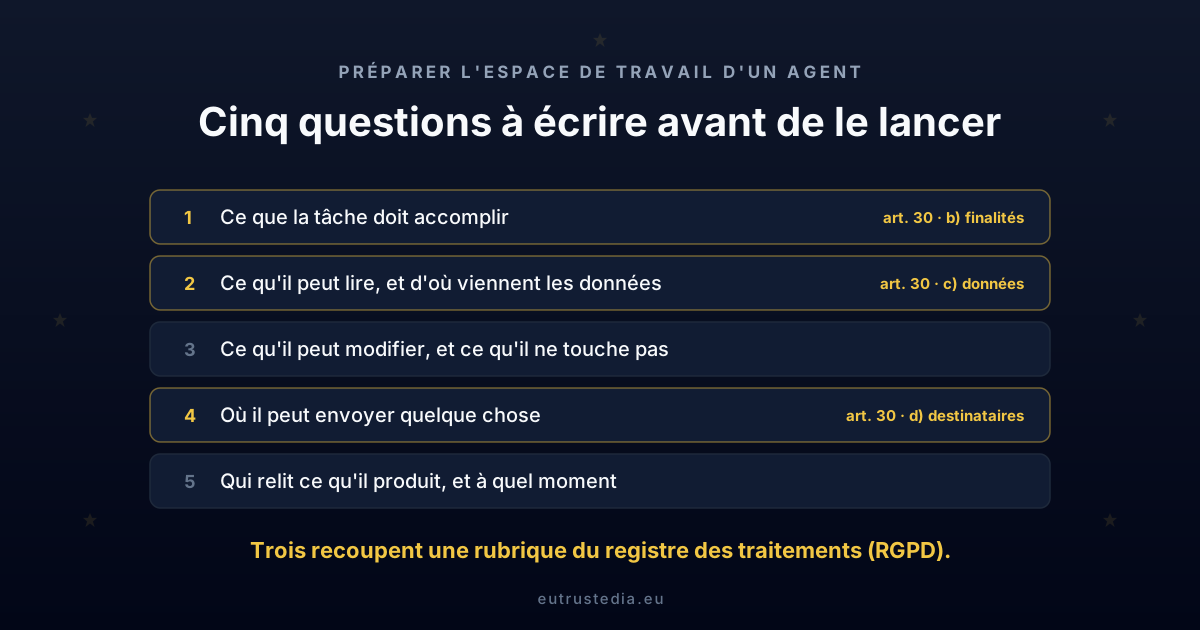
L'autonomie d'un agent tient à ce qu'on lui prépare, et une partie de la liste est déjà écrite