CNIL PIA OSS : pourquoi nous exportons un format compatible avec l'outil officiel
L'outil PIA de la CNIL est la référence française open source pour les analyses d'impact RGPD. POSITRONIA exportera dès la Phase B un format compatible — voici pourquoi cet alignement nous paraît non-négociable.

Rédigé par Laurent SOUHY
•8 min de lecture
L'outil PIA publié par la CNIL est l'une des briques les plus utiles que l'autorité française a produites pour le RGPD. C'est un logiciel open source, gratuit, maintenu en continu depuis 2017, installable en local ou utilisable en ligne — qui guide l'utilisateur pas à pas dans la conduite d'une Analyse d'Impact relative à la Protection des Données (AIPD au sens RGPD Art. 35).
Pour un solopreneur IA ou une startup EU qui doit produire une AIPD opposable, l'outil PIA de la CNIL est, de fait, le standard. C'est ce que les DPO français connaissent, ce que les avocats data acceptent, et ce que la CNIL elle-même recommande implicitement par sa publication. Notre roadmap POSITRONIA intègre dès la Phase B un export au format compatible PIA. Cet article explique pourquoi nous considérons cet alignement comme non-négociable, et comment il s'inscrit dans notre doctrine « documenter, pas certifier ».
L'outil PIA — ce qu'il est, ce qu'il n'est pas
L'outil PIA (Privacy Impact Assessment) est publié par la CNIL sous licence GPL-3.0, distribué via le dépôt public github.com/LINCnil/pia. Sa version 4 a été lancée en avril 2025, avec une refonte de l'interface, un meilleur support des données structurées, et l'ajout de modules sectoriels.
L'outil propose trois choses utiles. D'abord, il guide la conduite d'une AIPD étape par étape — description du traitement, identification des risques, mesures envisagées, validation par le DPO. Ensuite, il structure les livrables dans un format JSON normalisé que la CNIL peut consulter, et qui peut être exporté en PDF pour archive ou transmission. Enfin, il est disponible en français, anglais, allemand, italien, espagnol, néerlandais, polonais et plusieurs autres langues européennes — un signal de l'ambition pan-européenne de l'outil.
Ce que l'outil PIA n'est pas. Il n'est pas un scanner automatisé. Il n'analyse pas votre code, votre configuration, vos sous-traitants à votre place. Il ne pré-remplit pas les sections sectorielles. C'est un guide structuré, pas un audit automatisé. Et c'est exactement pour ça que POSITRONIA et l'outil PIA sont complémentaires, pas concurrents.
Pourquoi un alignement format compatible PIA est non-négociable
La doctrine EuTrustedIA tient en une phrase : « si on vend de la conformité, on doit être exemplaire ». Cela se traduit concrètement par plusieurs choix non-négociables, dont l'un est l'ouverture aux standards officiels.
L'outil PIA de la CNIL n'est pas n'importe quel SaaS sur le marché. C'est l'outil produit par l'autorité de contrôle française elle-même, sous licence open source, sans monétisation, maintenu par ses équipes techniques (LINCnil — Laboratoire d'Innovation Numérique de la CNIL). Pour un solopreneur français qui doit défendre son AIPD devant la CNIL en cas de contrôle, le format JSON de l'outil PIA est celui que l'autorité comprend nativement.
Si POSITRONIA produit des livrables AIPD dans un format propriétaire qui n'est pas réimportable dans l'outil PIA, nous créons deux problèmes pour notre client.
Premier problème — la transférabilité. Un client qui change d'outil de conformité demain doit pouvoir embarquer son AIPD ailleurs sans perte de données. Si nous lockons le format, nous violons l'esprit du Pilier 1 de notre propre doctrine — « Souveraineté radicale : pas de mono-vendor, 3 alternatives par couche ». Ce serait incohérent.
Deuxième problème — la communication avec la CNIL. En cas de contrôle ou de notification de violation, la première question pratique d'un DPO est « peux-tu me communiquer ton AIPD dans un format que je peux passer à mon contact CNIL ? ». La réponse opérationnelle attendue est « voici le JSON PIA ». Sans cet alignement, nous compliquons artificiellement la vie du client.
Architecture technique de l'export
L'export PIA-compatible que POSITRONIA livrera en Phase B suivra l'approche suivante.
POSITRONIA produit en interne son propre modèle de données AIPD, structuré autour des 5 piliers de la doctrine EUDAI (Souveraineté, Auto-démontrable, Humain dans la boucle, Transparence des données d'entraînement, Anti-deepfake/empoisonnement). Ce modèle interne est plus riche que le schéma PIA strict, parce qu'il intègre des dimensions AI Act qui ne sont pas couvertes par le RGPD pur.
L'export PIA produira un sous-ensemble du modèle interne, sérialisé au format JSON conforme au schéma de l'outil PIA v4. Les sections couvertes seront :
- Présentation du traitement (finalités, base légale, données traitées, durée de conservation)
- Inventaire des sous-traitants (Art. 28)
- Évaluation des risques (atteinte à la vie privée, sécurité)
- Mesures envisagées (techniques + organisationnelles)
- Avis du DPO et validation finale
Les sections AI Act spécifiques (marquage Article 50, classification haut risque Annexe III, surveillance humaine Art. 14, journal opérationnel Art. 12, tests adversariaux) seront exportées dans un document complémentaire annexé au JSON PIA — pas en lieu et place. C'est la bonne forme, parce que l'outil PIA de la CNIL est conçu pour le RGPD, pas pour l'AI Act, et il serait incorrect de forcer des champs AI Act dans des sections RGPD.
Surveillance active du schéma upstream
Au-delà de l'export compatible, nous surveillons activement le dépôt OSS de l'outil PIA (github.com/LINCnil/pia) pour détecter les évolutions du schéma JSON et maintenir notre compatibilité descendante. Cela garantit que les AIPD générées avec EuTrustedIA restent réimportables dans les versions successives de l'outil PIA officiel sans rupture pour l'utilisateur final.
Concrètement, ce travail de veille inclut le suivi des Pull Requests acceptées par l'équipe LINCnil, l'analyse des évolutions du schéma de données, et la vérification trimestrielle de notre format d'export contre les dernières versions publiées du projet. Aucune contribution upstream n'est pré-promise — l'écosystème OSS CNIL a ses propres priorités et processus (CLA, revue, disponibilité de l'équipe LINCnil), et nous respectons cette indépendance.
Une éventuelle contribution upstream pourra être envisagée à horizon Phase C (post-2026 Q3), une fois notre export Phase B stabilisé et validé en conditions réelles auprès de nos premiers clients. Toute contribution future serait publique, signée Laurent SOUHY (EI), et soumise aux guidelines du projet — sans contrepartie commerciale, conformément à l'esprit OSS.
Pourquoi cet alignement renforce notre crédibilité commerciale
L'argument commercial implicite de cette démarche est simple. Quand un prospect enterprise demande à un solopreneur « montrez-moi votre AIPD », la réponse la plus crédible est « voici mon AIPD, dans un format directement réimportable dans l'outil PIA de la CNIL ».
C'est un signal de sérieux opérationnel qui dépasse les promesses marketing. Cela démontre que :
- Nous connaissons les standards officiels français
- Nous nous y conformons sans chercher à enfermer le client
- Nous traitons l'AIPD comme un document juridique vivant, pas comme un PDF jetable
- Nous facilitons le transfert de données du client si jamais il change d'outil demain
Aucun de nos concurrents internationaux (Vanta, OneTrust, DataGuard) ne propose nativement un export PIA-compatible à notre connaissance, au premier semestre 2026. C'est un différenciateur marché modeste mais réel pour le segment français.
La doctrine sous-jacente — « no vendor lock-in » étendu aux standards officiels
Cette décision s'inscrit dans une doctrine plus large que nous appliquons à toutes nos briques techniques. Le Stack Recommender d'EuTrustedIA exige 3 alternatives par couche critique pour éviter le mono-vendor. Le Framework EUDAI est publié sous CC BY-NC 4.0 pour permettre la diffusion et la traduction libres. Le LEDGER public est append-only horodaté, accessible à tous. Et l'export PIA-compatible prolonge cette doctrine en disant : « nous nous adaptons aux standards officiels publics, nous n'imposons pas les nôtres ».
Si l'EDPB (European Data Protection Board) finit par publier un schéma européen harmonisé pour les AIPD — ce qui est probable à horizon 2027-2028 dans le cadre des travaux d'harmonisation post-AI Act — nous nous y conformerons également. La même logique s'applique au registre Art. 30 si un format européen normalisé émerge.
C'est cohérent avec le Pilier 2 de notre doctrine — Conformité auto-démontrable. Nous matérialisons nos engagements par des artefacts publics : LEDGER, méthodologie publique, banc d'essai versionné, AIPD interne disponible, marquages Article 50 sur nos propres outputs, et alignement aux standards officiels comme l'outil PIA.
Timing — Phase B post-go-live
Mise à jour — 27 juillet 2026. Cette section annonçait un périmètre de Phase B qui a changé depuis. Nous la corrigeons plutôt que de la retirer : une promesse publique se rectifie à vue, elle ne s'efface pas.
- Le vocabulaire « Mode 1 / Mode 2 » est abandonné (décision du 30 mai 2026). Il ne s'agit pas de deux modes d'audit séparés, mais de deux types de nœuds de la même carte de votre système IA : un nœud « SaaS / LLM / agent tiers » et un nœud « workflow ».
- L'audit approfondi d'un workflow, payé à l'unité, a été retiré le 22 octobre 2026 (mise à jour du même jour). Reste l'import gratuit d'un export de workflow dans la carte de votre système IA.
- L'import de workflow ne lit que les exports n8n. Make et Zapier ont été sortis du périmètre le 19 juillet 2026.
- Le scorer AI Training Hygiene Check (CO-035) est retiré de cette liste. Il reste un chantier ouvert et documenté, mais il n'a pas de code aujourd'hui : l'annoncer dans un calendrier de livraison serait vendre ce qui n'existe pas. Nous le réafficherons quand il tournera, pas avant.
L'export PIA-compatible est prévu en Phase B de POSITRONIA. Le go-live Phase A (2026-05-30) embarque le scanner Local-First déterministe avec son format AIPD interne. Phase B ajoute :
- L'export PIA-compatible JSON
- L'audit d'un nœud SaaS / LLM / agent IA tiers (inclus dans les abonnements selon quotas)
- L'import gratuit d'un export de workflow n8n dans la carte (l'audit approfondi payant d'abord annoncé a été retiré le 22 octobre 2026)
- L'enrollment Ed25519 + vérification
sealSignature(verrou C-Crypto-1 non-négociable avant 1er euro POSITRONIA encaissé)
Le calendrier précis est documenté dans notre LEDGER public et nos commits Git horodatés — vous pouvez suivre l'avancée du chantier en direct.
Pour commencer dès aujourd'hui
Si vous voulez conduire une AIPD pour votre projet IA aujourd'hui, voici la séquence utile.
- Téléchargez l'outil PIA de la CNIL sur
cnil.fr/fr/outil-pia-telechargez-et-installez-le-logiciel-de-la-cnil. C'est gratuit, en français, et c'est ce que votre DPO comprendra nativement. - Téléchargez la checklist 25 points EuTrustedIA (gratuit). Elle vous donne le périmètre RGPD + AI Act à couvrir avant de remplir votre AIPD.
- Téléchargez le Framework EUDAI v1 (143 KB, CC BY-NC 4.0). Lisez la Partie 2 (les 5 piliers) et la Partie 3 (comment appliquer concrètement).
- Si votre traitement est à risque élevé (RGPD Art. 35), faites signer votre AIPD par un DPO délégué — interne, externe, ou via l'Annuaire EuTrustedIA Phase B.
POSITRONIA Phase B ajoutera la pré-rédaction automatique de votre AIPD à partir du scan Local-First de votre stack. L'export PIA-compatible suivra. Suivez les commits publics sur le LEDGER EuTrustedIA pour la disponibilité.
Cet article est un article de blog éditorial. L'outil PIA est publié par la Commission Nationale de l'Informatique et des Libertés (CNIL) sous licence GPL-3.0. EuTrustedIA n'est ni affilié ni endossé par la CNIL — l'alignement de format est une décision unilatérale d'EuTrustedIA, dans une démarche d'interopérabilité aux standards officiels.
Rédaction aidée par IA Claude Opus 4.7 (Anthropic) — transparence volontaire, dans l'esprit de l'AI Act. Production éditoriale et validation factuelle 100 % humaines, Laurent SOUHY, EuTrustedIA.
Poursuivre la lecture
Trois articles qui prolongent celui-ci.
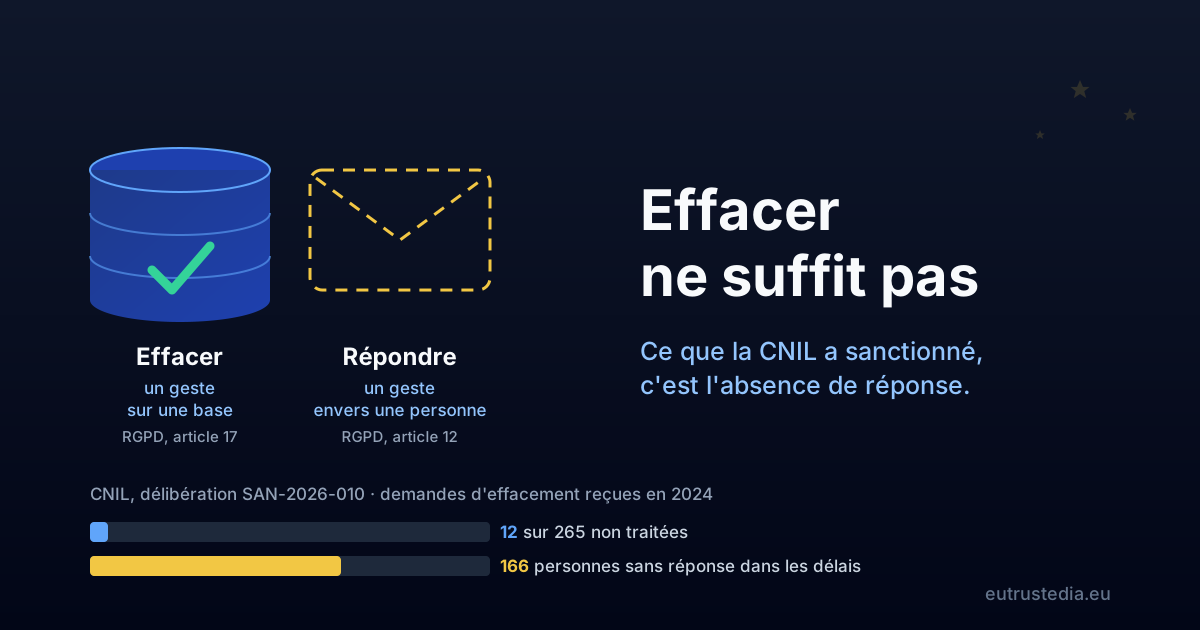
Effacer ne suffit pas : ce que la CNIL a sanctionné, c'est l'absence de réponse
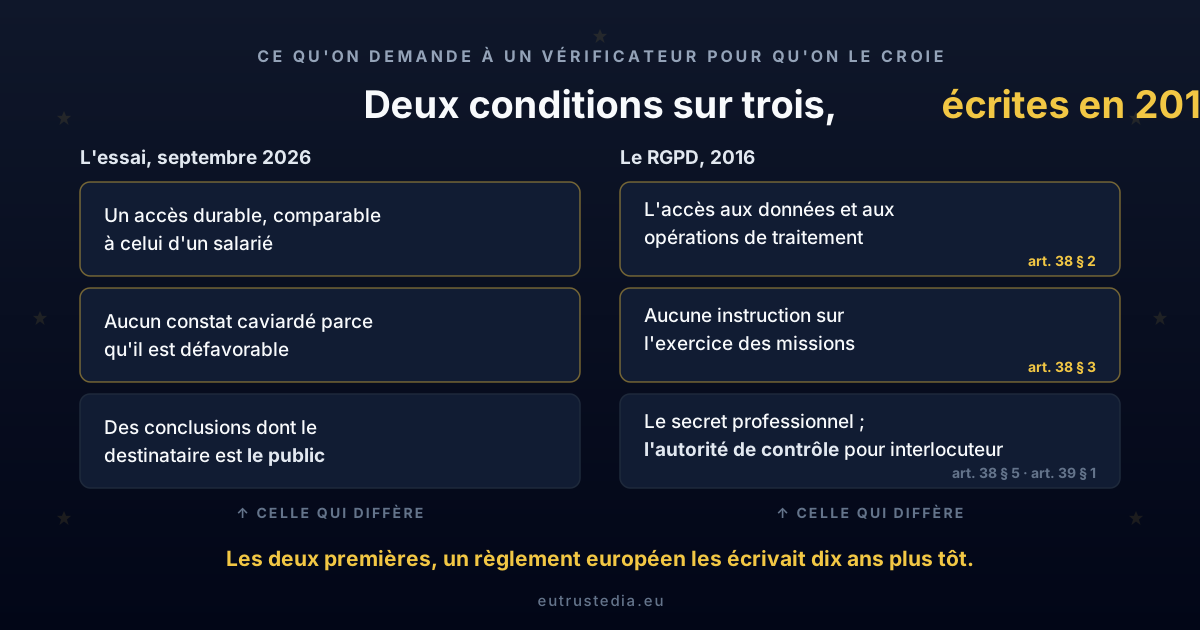
Ce qu'on demande à un vérificateur pour qu'on le croie : un laboratoire d'IA vient de l'écrire, un règlement européen en écrivait une partie en 2016